Niezależnie od tego, czy AI będzie stosowana okazjonalnie jako wsparcie, czy stanie się istotnym elementem codziennej pracy, konieczne jest poznanie zasad jej bezpiecznego i świadomego wdrażania.
SPIS TREŚCI:
- Przepisy prawa – podstawowe regulacje
- Korzyści
- Wyzwania
- Ryzyka
- Rekomendacje dotyczące przygotowania do korzystania z narzędzi AI
Sztuczna inteligencja znajduje wiele zastosowań w administracji publicznej. Wdrożenie jej może przyczynić się do optymalizacji procesów, a także do zautomatyzowania czasochłonnych działań pracowników. Poniżej najczęstsze wykorzystanie AI w sektorze administracji publicznej:
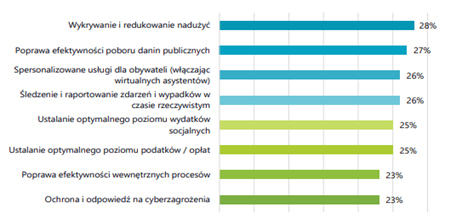
Źródło: IDC EUROPEAN TECH AND INDUSTRY PULSE SURVEY, badanie IDC przeprowadzone wśród organizacji
zatrudniających powyżej 10 pracowników w Europie, Listopad 2019, N=291 (tylko respondenci z organizacji administracji publicznej)
[w:] Raport IDC, SAS; Lipiec 2020: „Jak AI zmienia sektor publiczny”
Wdrożenie rozwiązań opartych na sztucznej inteligencji to szansa na rozwój wielu organizacji.
Wykorzystanie AI z całą pewnością może przyczynić się do przyspieszenia procesu cyfryzacji administracji publicznej.
Co istotne, sektor publiczny posiada w swoich zasobach ogromną ilość danych,
dzięki czemu potencjał z wykorzystania sztucznej inteligencji może być o wiele większy niż w sektorze prywatnym.
PRZEPISY PRAWA – PODSTAWOWE REGULACJE
Korzystanie z narzędzi AI przez pracowników instytucji publicznych podlega przepisom ogólnym, jak i przepisom dotyczącym ochrony danych osobowych. Z punktu widzenia prawa ochrony danych osobowych, pracownicy działają w granicach upoważnienia administratora (art. 29 RODO) i zgodnie z jego poleceniami.
W praktyce pracownik będzie najczęściej użytkownikiem systemu AI. W takiej sytuacji do przetwarzania danych osobowych może potencjalnie dochodzić na trzech poziomach:
- Przetwarzanie danych osobowych zawartych w zawartości wejściowej (prompcie);
- Przetwarzanie danych osobowych zawartych w zawartości wyjściowej (out-put);
- Przetwarzane danych użytkownika podczas korzystania z modelu AI (np. z jakich usług korzysta, kiedy, jak długo).
Przetwarzanie danych osobowych w zawartości wejściowej
Jeżeli, pracownik chce przetwarzać dane osobowe w zawartości wejściowej, powinien jako osoba upoważniona przez administratora zweryfikować, czy ma odpowiednią podstawę prawną do takiego przetwarzania, oraz jaki jest cel tego przetwarzania.
Należy również zweryfikować pozostałe zasady przetwarzania danych, w tym:
- ich adekwatność;
- zabezpieczenie poufności;
- kwestie przekazywania danych do państw trzecich, tj: czy dane będą przekazywane poza EOG;
- czy konieczne jest zawarcie umowy powierzenia przetwarzania danych (konieczna jest analiza w jakiej roli występuje dostawca systemu AI – w roli administratora lub współadministratora albo w roli podmiotu przetwarzającego);
- czy wymagane jest wykonanie oceny skutków dla ochrony danych(DPIA);
- czy zapewniona jest realizacja uprawnień osób, których dane dotyczą;
- czy i w jakim zakresie wymagana jest aktualizacja wewnętrznej dokumentacji (rejestru czynności przetwarzania, aktualizacja polityk prywatności).
Przetwarzanie danych osobowych w zawartości wyjściowej.
W przypadku gdy dane osobowe pojawiają się w zawartości wyjściowej, pracownik powinien mieć świadomość, że dane osobowe zostały wygenerowane w oparciu o przewidywania statystyczne i mogą być niepoprawne. Na przykład wygenerowane dane mogą zostać w części lub w całości „wymyślone” tzw. halucynacje. Należy wziąć pod uwagę możliwość, że dane osobowe będą nieprawidłowe oraz że to może mieć wpływ na wszelkie decyzje podjęte na ich podstawie. Niezastosowanie się do tego wymogu „ograniczonego zaufania” do wygenerowanych danych nie jest zgodne z zasadą rzetelności.
Bezkrytyczne poleganie na takich danych może również być niezgodne z zasadą minimalizacji danych, ponieważ dane osobowe, muszą być adekwatne i odpowiednie do celu przetwarzania.
Dane generowane przez sztuczną inteligencję można uznać za prognozy statystyczne.
Istnieją poglądy, że dane generowane przez sztuczną inteligencję można uznać za prognozy statystyczne, a nie za dane osobowe. Zwolennicy tego podejścia argumentują, że ponieważ sztuczna inteligencja generuje dane w oparciu o wzorce i reguły prawdopodobieństwa pochodzące z dużych zbiorów danych, dane wyjściowe są bardziej zbliżone do prognoz statystycznych niż danych osobowych. Teza ta jest kontrowersyjna.
Kluczową kwestią jest to, czy dane wygenerowane przez sztuczną inteligencję można powiązać z możliwą do zidentyfikowania osobą. Jeśli jest to możliwe, dane te mogą zostać uznane za dane osobowe, nawet jeśli są niepoprawne. Opinia EROD potwierdza, że w szczególności dotyczyć to będzie sytuacji, kiedy sztuczna inteligencja ma dostarczać wnioski (np. dane osobowe) na temat osób, których dane osobowe zostały użyte w celu jej wyszkolenia.
Pracownicy instytucji publicznej powinni mieć na względzie, że sztuczna inteligencja może gromadzić także ich własne dane osobowe oraz dane innych użytkowników obejmujące dane takie, jak np. imię i nazwisko, nazwa użytkownika, dane kontaktowe, a ponadto także treść zawartości wejściowej, zawartości wyjściowej oraz tzw. dane o interakcji użytkownika (user engagement data), np. spseudonimizowane identyfikatory losowo przypisane użytkownikowi, czas korzystania, historię aktywności, informacje o szyfrowaniu, informacje o błędach. Dane te są przetwarzane zazwyczaj w zaszyfrowanej formie, a w niektórych przypadkach użytkownik może je samodzielnie usuwać. Ponadto zawartość wejściowa i wyjściowa są z reguły wykorzystywane wyłącznie w celu świadczenia usługi i nie są przechowywane (choć mogą być przechowywane tymczasowo w pamięci aplikacji do czasu uruchomienia przez aplikację funkcji czyszczenia pamięci).
Akt o AI wszedł w życie 1 sierpnia 2024r. Większość przepisów będzie stosowana od 2 sierpnia 2026 r.
AI oferuje wiele korzyści, ale wiąże się również z określonymi wyzwaniami
oraz może generować pewne ryzyka. Ryzyka związane z korzystaniem z narzędzi AI mają charakter ogólny.
Możemy je ograniczać i minimalizować przez odpowiednie regulację, transparentność i regularne monitorowanie działania systemów AI.
Korzyści
Do najczęściej wskazywanych zalet korzystania z narzędzi AI, zalicza się:
- Oszczędność czasu i przyśpieszenie procesów w organizacji – narzędzia AI mogą znacząco skrócić czas potrzebny na realizację określonych projektów i procesów.
- Poprawę jakości pracy – AI nie tylko przyśpiesza pracę, lecz także redukuje ryzyko błędów ludzkich, co przekłada się na wyższą jakość świadczonych usług.
- Odciążenie pracowników sektora publicznego w zakresie rutynowych zadań (automatyzacja rutynowych zadań) – narzędzia AI mogą automatyzować wiele czasochłonnych zadań, takich jak analiza ogólnodostępnych dokumentów czy wyszukiwanie informacji. Dzięki automatyzacji rutynowych zadań, pracownicy mogą skupić się na bardziej skomplikowanych i strategicznych aspektach swojej pracy, co zwiększa ich efektywność i satysfakcję zawodową.
Wyzwania
Do najczęściej wskazywanych wyzwań w korzystaniu z narzędzi AI zalicza się:
- Zapewnienie ochrony poufności i tajemnicy zawodowej – niewłaściwe korzystanie z narzędzi AI, w tym z rozwiązań, które nie zapewniają poufności czy pozwalają na trenowanie modeli AI na podstawie zawartości wejściowej i wyjściowej, może wiązać się z ryzykiem ujawnienia tajemnicy zawodowej oraz danych.
- Kwestie związane z prawami autorskimi – możliwość i warunki trenowania modeli AI na materiałach objętych ochroną prawnoautorską są przedmiotem sporów, co nie zapewnia pewności prawnej użytkownikom. Odnośnie do zawartości wyjściowej pracownicy muszą liczyć się z tym, że podobne prompty wygenerują podobne lub takie same odpowiedzi u wielu użytkowników. Rozważenia wymaga też sposób udostępniania materiałów wygenerowanych przez AI innym podmiotom.
- Odpowiedzialność – odpowiedzialność za korzystanie z rozwiązań AI może być rozpatrywana na kilku płaszczyznach. Podmiot stosujący może ponosić odpowiedzialność administracyjną na podstawie Aktu o AI czy RODO, w tym może być zobowiązany do zapłaty kar finansowych wobec regulatorów w przypadku naruszenia tych przepisów. Z perspektywy podmiotu stosującego kluczowe znaczenie ma korzystanie z systemu AI zgodnie z instrukcją i jego przeznaczeniem.
- Odróżnienie treści wygenerowanych przez AI oraz treści oryginalnych – w związku z łatwością manipulowania materiałami z pomocą AI wyzwaniem staje się ocena, czy dane materiały, są prawdziwe albo czy zostały stworzone lub zmanipulowane za pomocą AI. Niezależnie od stosowania AI w praktyce konieczne będzie wdrażanie rozwiązań pozwalających na identyfikację materiałów wygenerowanych przez AI lub zmodyfikowanych z pomocą AI. Jest to obecnie utrudnione np. z uwagi na brak jednolitych standardów dotyczących oznaczania treści zmodyfikowanych za pomocą AI.
Ryzyka
Korzystanie z narzędzi AI, jak z każdej technologii, może wiązać się z ryzykami. Do najczęściej wskazywanych ryzyk korzystania z narzędzi AI zalicza się:
- Ryzyko halucynacji – generowanie fałszywych treści - odnoszące się do sytuacji, w których systemy AI generują wyniki, które są nieprecyzyjne, nieaktualne, nieadekwatne do kontekstu czy wręcz nieprawdziwe i pozbawione podstaw w rzeczywistości. Jedną z przyczyn halucynacji są niedoskonałości danych treningowych. Jeśli zestaw danych treningowych jest niepełny lub obciążony uprzedzeniami, system uczy się nieprawidłowych korelacji i wzorców, co prowadzi do wytwarzania fałszywych treści. Kolejną przyczyną halucynacji może być tzw. przeuczenie modelu, czyli sytuacja, gdy algorytm zbyt precyzyjnie dopasowuje się do zestawu danych treningowych. W rezultacie model traci zdolność do uogólniania i poprawnego rozpoznawania nowych, nieznanych wcześniej wzorców. Przykładem halucynacji może być sprawa amerykańskich prawników, którzy do przygotowania pisma procesowego wykorzystali ChatGPT. Jak się okazało, AI zawarła w piśmie fikcyjne cytaty z orzeczeń sądowych i nieistniejące precedensy prawne. Prawnicy twierdzili, że nie zdawali sobie sprawy ze zdolności ChatGPT do generowania fałszywych treści.
- Ryzyko nadmiernego polegania na AI (overreliance on AI) – odnoszące się do sytuacji, w której osoba korzystająca z narzędzi AI polega nadmiernie lub wyłącznie na wynikach wygenerowanych przez AI, co może doprowadzić do utraty pewnych kompetencji, własnej intuicji, wiedzy eksperckiej, zdolności krytycznego myślenia czy samodzielnego rozwiązywania problemów. Dodatkowo AI często działa jako „czarna skrzynka” i brakuje jasnych informacji odnośnie do jej działania (ryzyko braku przejrzystości), co oznacza, że użytkownicy nie mają pełnego zrozumienia procesów podejmowania decyzji przez AI. Nadmierne korzystanie z AI może prowadzić też do utraty przez człowieka kompetencji realizowanych przez AI.
- Ryzyko dyskryminacji – polegające na powielaniu schematów wyrażonych w danych treningowych. Jeżeli dane treningowe będą zawierać historyczne uprzedzenia lub będą odzwierciedlać nierówności społeczne, algorytm może się ich nauczyć i będzie powielać te uprzedzenia, czego skutkiem będzie podejmowanie tendencyjnych lub dyskryminacyjnych decyzji przez AI. Wyniki działania AI będą również nieprawidłowe, jeżeli dane treningowe nie będą dostatecznie różnorodne. Na przykład jeśli zbiory danych używane do trenowania modelu AI nie uwzględniają wystarczająco różnorodnych grup demograficznych, system może działać mniej dokładnie dla tych grup.
- Ryzyko ujawnienia informacji poufnych/objętych tajemnicą – odnoszące się do sytuacji, w której osoba korzystająca z narzędzi AI umieszcza w zawartości wejściowej informacje, które mają charakter poufny lub objęte są tajemnicą w sytuacji, gdy brak jest zabezpieczeń umownych czy technicznych przed ujawnieniem tych informacji. Takie działania mogą doprowadzić do naruszenia powszechnie obowiązujących przepisów prawa (np. dotyczących ochrony tajemnicy zawodowej) czy postanowień umowy zobowiązującej do zachowania określonych informacji w poufności.
- Ryzyka dotyczące cyberzagrożeń (np. wskazane przez Open Worldwide Application Security Project, OWASP) – zidentyfikowane zostały specyficzne ryzyka bezpieczeństwa związane z AI, takie jak:
-zmiana promptu w celu wpływania na generowane odpowiedzi (prompt injection);
-zatruwanie (zmiana) danych używanych do szkolenia modeli AI (training data poisoning);
-brak weryfikacji outputu pod kątem ewentualnych podatności.
Sposoby ograniczenia zidentyfikowanych ryzyk zostały wskazane m.in. przez OWASP.
Czy powinniśmy się obawiać szerokiego zastosowania sztucznej inteligencji w administracji publicznej? –Podmioty publiczne będą korzystać ze sztucznej inteligencji. Jest to narzędzie jak każde, które może skutecznie poprawić wydajność pracy i niedługo będzie to równie naturalne tak jak korzystanie z wyszukiwarek internetowych np. Google. Z narzędzi opartych na AI trzeba nauczyć się korzystać, lecz nie przyjmować bezkrytycznie wyników jej pracy. Największym zagrożeniem dla korzystania ze sztucznej inteligencji do podejmowania strategicznych decyzji jest niezmiennie czynnik ludzki. Umiejętne wykorzystanie
i przetworzenie wyniku działania sztucznej inteligencji wymaga kompetencji w danym temacie i nawet najlepsze obecnie dostępne modele AI tych kompetencji nie zastąpią – mogą jedynie je wspomóc. Jest to zresztą zgodne z powtarzanym często ostatnio frazesem, że to nie AI zastąpi cię na stanowisku pracy, ale zrobi osoba, która potrafi z niej korzystać – zauważa dr Paweł Prociów.
WAŻNA UWAGA!
W przypadku wykorzystywania narzędzi AI do przygotowania projektu pisma należy każdorazowo zwracać uwagę na zawartość wejściową informacji, które mogą mieć charakter poufny lub być objęte tajemnicą zawodową, a służą wygenerowaniu projektu pisma. Wygenerowanie takiego pisma może w skutkach prowadzić do ujawnienia w Internecie danych technicznych, czy stosowanych w jednostkach publicznych środków zabezpieczeń (opis systemu, brak zabezpieczeń).
WAŻNA UWAGA!
W braku stosowania wymaganych zabezpieczeń przez pracownika wykorzysującego AI do projektowania dokumentu (jego nieostrożność) może dojść do naruszenia przepisów prawa, przez ujawnienie w przestrzeni danych o stosowanych środkach zabezpieczeń.
Narzędzie AI nie może być wykorzystywane do opracowania informacji, których ujawnienie w przestrzeni publicznej może skutkować ujawnieniem informacji o stosowanych środkach bezpieczeństwa, lub braku takowych narzędzi/środków.
REKOMENDACJE DOTYCZĄCE PRZYGOTOWANIA DO KORZYSTANIA Z NARZĘDZI AI
REKOMENDACJA NR 1: USTALENIE, W JAKICH CELACH PRACOWNIK BĘDZIE WYKORZYSTYWAŁ NARZĘDZIE AI.
Dlaczego: Określenie celów, dla których pracownik będzie wykorzystywał narzędzie AI, jest kluczowe z kilku powodów: pozwoli na wybór narzędzia AI, które będzie odpowiadać na konkretne potrzeby, pozwoli zidentyfikować regulacje prawne, które należy wziąć pod uwagę, żeby zapewnić zgodne z prawem wykorzystanie narzędzia AI, w tym zapewnienie odpowiednich środków bezpieczeństwa i ochrony danych (np. czy zamierzony cel korzystania nie jest zakazaną praktyką lub systemem wysokiego ryzyka); pozwoli na wybranie najlepszego kosztowo rozwiązania.
Jak: Pracownik powinien zidentyfikować obszary, w których AI może przynieść najwięcej korzyści w jego pracy, np. poprawić szybkość czy jakość pracy, zapewnić nowe możliwości. Pracownik powinien zatem odpowiedzieć sobie na pytanie, do czego chce wykorzystywać narzędzia AI. Czy potrzebuje wsparcia w przygotowywaniu projektów ofert, e-maili, zarządzaniu kalendarzem, transkrypcji spotkań? Czy może potrzebuje narzędzia do przygotowywania projektów umów? Udzielenie odpowiedzi na tego typu pytania pozwoli zidentyfikować cele, w których pracownik będzie chciał wykorzystywać narzędzie AI, a w konsekwencji wybór odpowiedniego narzędzia AI i jego dostawcy.
REKOMENDACJA NR 2: USTALENIE, JAKIE INFORMACJE WYKORZYSTUJE NARZĘDZIE AI, JAKA JEST ICH JAKOŚĆ, JAK SĄ ONE PRZETWARZANE, W TYM JAK DZIAŁA NARZĘDZIE AI (NP. CZY JEST ROZWIĄZANIEM CHMUROWYM, CZY I JAK STOSUJE FILTROWANIE ZAWARTOŚCI WEJŚCIOWEJ I WYJŚCIOWEJ)
Dlaczego: Przy wyborze odpowiedniego narzędzia AI istotne jest ustalenie, jak działa dane narzędzie AI, a w szczególności:
- w jaki sposób są przetwarzane dane zawarte w prompcie, w tym czy te dane wejściowe/wyjściowe podlegają groundingowi i jeśli tak, w jaki sposób (np. czy są pozyskiwane również dane z Internetu, czy tylko dane w określonych wewnętrznych zasobach)
- czy dane w prompcie lub zawartości wyjściowej są filtrowane i w jakim zakresie w niektórych systemach filtrowana zawartość wejściowa i wyjściowa może być przechowywana w celu weryfikacji przez człowieka;
- gdzie jest przekazywana i przetwarzana zawartość wejściowa i wyjściowa, gdzie znajduje się model AI (EOG, infrastruktura dostawcy lub podmiotu trzeciego). System AI może być zlokalizowany w infrastrukturze informatycznej (np. na serwerach) lub w organizacji (on-premise) – jednak w praktyce będzie to sytuacja niezwykle rzadka. W ogromnej większości przypadków narzędzia AI są udostępniane w usłudze chmurowej, a korzystanie z nich będzie możliwe w oparciu o przygotowaną aplikację (model SaaS). Część dostawców systemów AI wykorzystywanych do celów biznesowych deklaruje, że zawartość wejściowa i wyjściowa nie jest zapisywana w pamięci modelu AI, jej przetwarzanie odbywa się wyłącznie w czasie rzeczywistym, a przechowywanie w pamięci aplikacji jest wyłącznie tymczasowe, do czasu uruchomienia przez aplikację funkcji czyszczenia pamięci. Powyższe informacje są niezbędne do oceny zgodności takiego rozwiązania z przepisami (np. dotyczącymi ochrony danych osobowych) oraz do dokonania ewentualnej oceny ryzyka.
Jak: Pracownik powinien zweryfikować umowę na korzystanie z określonego narzędzia AI wraz z powiązaną dokumentacją techniczną udostępnianą przez dostawcę narzędzia AI (np. na stronach internetowych), w szczególności:
- zasady przetwarzania danych zawartych w zawartości wyjściowej i wejściowej (np. czy takie informacje są wykorzystywane do trenowania modeli, jakie są zobowiązania dotyczące bezpieczeństwa takiego narzędzia AI);
- informacje, jak są przetwarzane dane, np. czy przetwarzanie ma miejsce tylko na terenie EOG czy również poza EOG; jeśli dane przetwarzane są poza EOG, to jakie mechanizmy mają zastosowanie do przekazania danych; czy dostawca rozwiązania jest podmiotem przetwarzającym lub (współ)administratorem.
REKOMENDACJA NR 3: USTALENIE WŁAŚCIWEJ UMOWY NA KORZYSTANIE Z NARZĘDZIA AI.
Dlaczego: Ustalenie, jaka umowa, w tym jaka wersja umowy, będzie miała zastosowanie do korzystania z danego narzędzia AI, jest istotne w celu precyzyjnego zidentyfikowania dostawcy narzędzia AI oraz warunków korzystania z narzędzia AI. W praktyce umowa może obejmować kilka dokumentów (np. postanowienia główne umów, postanowienia licencyjne czy prawa do używania produktów oraz postanowienia dotyczące ochrony danych osobowych). Konieczne jest zatem zebranie tych dokumentów, tak aby pracownik miał pewność, że jest to kompletna umowa. Ponadto zwłaszcza w przypadku większych umów i podmiotów umowy ramowe mogą być już zawarte, zatem należy ustalić wersję, która znajdzie zastosowanie. Z taką sytuacją możemy mieć do czynienia w szczególności w przypadku, gdy narzędzie AI jest jednym z produktów oferowanych w ramach usług chmurowych danego dostawcy.
Jak: Jednostki w pierwszej kolejności powinny ustalić dostawcę danego narzędzia AI. Następnie zidentyfikować właściwą umowę oraz warunki znajdujące zastosowanie do rozważanego rozwiązania AI. Pomocne mogą okazać się również strony internetowe dostawców zawierające informacje techniczne, informacje dotyczące bezpieczeństwa (np. wyniki audytów) oraz szkolenia.
REKOMENDACJA NR 4: USTALENIE, CZY I JAK ZAPEWNIANA JEST POUFNOŚĆ ZAWARTOŚCI WEJŚCIOWEJ I ZAWARTOŚCI WYJŚCIOWEJ (W TYM TAJEMNICY ZAWODOWEJ) W UMOWIE Z DOSTAWCĄ NARZĘDZIA AI.
Dlaczego: Ustalenie, czy i w jaki sposób zapewniana jest poufność zawartości wejściowej i zawartości wyjściowej (w tym tajemnicy zawodowej), jest istotne ze względu na fakt, że w przypadku braku odpowiednich zabezpieczeń umownych czy technicznych przed ujawnieniem tych informacji może dojść do naruszenia powszechnie obowiązujących przepisów prawa, czy postanowień umowy zobowiązującej do zachowania określonych informacji w poufności wiążącej użytkownika.
Jak: Pracownik powinien zweryfikować umowę na korzystanie z określonego narzędzia AI wraz z powiązaną dokumentacją udostępnianą przez dostawcę narzędzia AI. Pod tym kątem, w szczególności należy zweryfikować:
- prawo własności do zawartości wejściowej i wyjściowej (np. czy użytkownik zachowuje prawo do takich danych, czy też przekazuje je dostawcy). Pracownik nie powinien korzystać z narzędzi, które przekazują prawa do danych zawartych w zawartości wyjściowej lub wejściowej podmiotom trzecim;
- zobowiązania dotyczące zachowania poufności zawartości wejściowej i wyjściowej oraz innych danych klienta (np. czy w ramach filtrowania taka zawartość jest dodatkowo przechowywana przez dostawcę w celu weryfikacji przez pracownika dostawcy). Należy rozważyć, czy zobowiązania dotyczące zachowania poufności są wystarczające i czy wymagane są modyfikacje (np. jeśli stosowane jest przechowywanie danych w celu weryfikacji przez pracownika dostawcy, czy zasadne jest wyłączenie tej funkcji);
- środki techniczne i organizacyjne ochrony danych (np. szyfrowanie danych w przesyle i danych magazynowanych, stosowanie przez dostawcę wieloskładnikowego uwierzytelnienia, rejestrowanie logów). Zawartość wyjściowa i wejściowa powinna być szyfrowana przynajmniej w przesyle oraz gdy jest magazynowana, ocena innych środków zależy od charakteru narzędzia AI;
- wyniki przeprowadzonych audytów bezpieczeństwa, w tym przez podmioty niezależne od dostawcy narzędzia - niezależne audyty potwierdzające bezpieczeństwo rozwiązania zmniejszają ryzyko po stronie korzystającego;
- zasady dostępu do danych przez podwykonawców lub podmioty podprzetwarzające, Należy ustalić, czy takie podmioty będą miały dostęp do zawartości wejściowej lub wyjściowej, w jakim zakresie i na jakich zasadach; dostawca powinien ponosić odpowiedzialność za takie podmioty; • czy dane wejściowe/wyjściowe nie są wykorzystywane do trenowania modeli. Rekomendowane jest wprowadzenie do umowy zobowiązania dostawcy o niewykorzystywaniu danych wejściowych i wyjściowych do takich celów;
- zasady odpowiedzialności dostawcy za naruszenie poufności.Należy ustalić, czy realne jest uzyskanie odszkodowania w przypadku naruszenia, jeśli odpowiedzialność dostawcy jest ograniczona, ponadto należy ustalić, czy oferowany limit jest wystarczający;
- ewentualne dodatkowe funkcjonalności, które mogą być wdrożone w celu zwiększenia ochrony danych zawartych w zawartości wejściowej i wyjściowej. Należy ocenić, czy celowe jest wdrażanie takich rozwiązań.
REKOMENDACJA NR 5: OCENA NARZĘDZIA AI POD KĄTEM RODO (W TYM KONIECZNOŚĆ ZAWARCIA LUB DOSTOSOWANIA UMOWY POWIERZENIA, MODYFIKACJI KLAUZULI INFORMACYJNEJ, OCENY TRANSFERÓW DANYCH POZA EOG, PRZEPROWADZENIA DPIA)
Dlaczego: Do korzystania z systemów AI w odniesieniu do przetwarzania danych osobowych stosuje się przepisy RODO, jednak to na pracowniku działającego w imieniu pracodawcy spoczywa odpowiedzialność za wypełnienie obowiązków wynikających z RODO oraz ustalenie ról podmiotów biorących udział w przetwarzaniu danych osobowych (administrator/współadministrator/podmiot przetwarzający)
Jak: Pracownik albo jego organizacja co do zasady pełnić będzie rolę administratora danych. Dostawca natomiast będzie pełnić rolę administratora (współadministratora) lub podmiotu przetwarzającego. W celu ustalenia roli dostawcy należy zweryfikować postanowienia umowy dotyczące danych osobowych, zakres przetwarzanych danych oraz przenalizować je w kontekście zamierzonego celu wykorzystania systemu AI. Zalecane jest, aby w odniesieniu do ewentualnych danych klientów ,dostawca narzędzia AI pełnił rolę podmiotu przetwarzającego. W odniesieniu do danych użytkowników można zaakceptować przetwarzanie danych przez dostawcę jako administratora, przy czym wymaga to weryfikacji.
Wypełnienie obowiązków wynikających z RODO będzie również polegać w szczególności na:
- ustaleniu, czy system AI spełnia wymogi wynikające z RODO, np. czy dostawca zapewnia, że wdrożył środki techniczne i organizacyjne adekwatne do ryzyka związanego z przetwarzaniem danych; czy system umożliwia realizację praw osób, których dane dotyczą;
- ustaleniu, czy istnieje podstawa prawna do przetwarzania danych osobowych z wykorzystaniem systemu AI (art. 6 RODO). Podstawa ta powinna istnieć po stronie dostawcy (w odniesieniu do danych użytych do trenowania), lecz jednocześnie pracownik (jego organizacja) powinien legitymować się podstawą prawną do przetwarzania danych w systemie AI (np. w zawartości wejściowej);
- weryfikacji przetwarzania danych poza EOG i wprowadzeniu odpowiednich zabezpieczeń wymaganych przez rozdział V RODO. W przypadku gdy takie przetwarzanie będzie miało miejsce należy pamiętać także o weryfikacji w tym zakresie usług serwisowych dostawcy, ponieważ potencjalnie w obydwu przypadkach serwis systemu AI może wiązać się z przetwarzaniem danych poza EOG, np. w przypadku zdalnego dostępu do danych przez serwisantów zlokalizowanych poza EOG. Niektórzy dostawcy oferują opcję ograniczenia przetwarzania danych do EOG, należy wówczas zweryfikować warunki takiego ograniczenia oraz potencjalne wyjątki;
- analizie konieczności przeprowadzenia oceny skutków dla ochrony danych (DPIA) (art. 35 RODO) i jej przeprowadzeniu, jeśli jest konieczna;
- ocenie, czy konieczna jest aktualizacja obowiązku informacyjnego stosowanego przez pracownika względem osób, których dane są przetwarzane z wykorzystaniem systemu AI (art. 13 i 14 RODO);
- ocenie, czy konieczna jest aktualizacja umów z klientami pod kątem przetwarzania danych osobowych;
- ocenie, czy konieczna jest aktualizacja rejestru czynności przetwarzania dotyczącego działalności jednostki (art. 30 RODO);
- zawarciu umowy o powierzenie przetwarzania danych osobowych (jeśli dostawca będzie przetwarzać dane jako podmiot przetwarzający) lub jeśli taka umowa już jest zawarta, jej weryfikacji pod kątem rozważanego narzędzia AI, a także wypełnieniu obowiązków administratora związanych z jej zawarciem (art. 28 RODO)
REKOMENDACJA NR 6: USTALENIE, JAKIE ŚRODKI BEZPIECZEŃSTWA NALEŻY WDROŻYĆ/STOSOWAĆ/ SKONFIGUROWAĆ PODCZAS KORZYSTANIA Z NARZĘDZIA AI.
Dlaczego: Po ustaleniu sposobu działania narzędzia AI, warunków umownych i dokumentacji technicznej oraz wykonaniu analizy w zakresie przetwarzania danych pracownik powinien ustalić, jakie środki bezpieczeństwa należy wdrożyć, stosować lub skonfigurować podczas korzystania z narzędzia AI. Obowiązek wdrożenia odpowiednich środków technicznych i organizacyjnych wynika również z przepisów z zakresu ochrony danych osobowych.
Jak: Z uwagi na to, że większość narzędzi AI jest udostępnianych w chmurze obliczeniowej, należy w pierwszej kolejności odpowiednio skonfigurować te narzędzia, w tym w zakresie lokalizacji danych będących składową zawartości wejściowej i wyjściowej, poziomu i zasad filtrowania treści. Należy pamiętać, że w przypadku usług chmurowych nie ma w praktyce możliwości wprowadzania zmian w samych usługach/narzędziach AI.
REKOMENDACJA NR 7: OPRACOWANIE WEWNĘTRZNYCH REKOMENDACJI/ ZALECEŃ/ INSTRUKCJI DOTYCZĄCYCH KORZYSTANIA Z NARZĘDZI AI.
Dlaczego: Opracowanie wewnętrznych rekomendacji/zaleceń/instrukcji dotyczących korzystania z narzędzi AI jest kluczowe z kilku powodów:
- pozwala zapewnić zgodność z obowiązującymi przepisami prawnymi (np. Aktem o AI, RODO);
- pozwala zwiększyć bezpieczeństwo danych i ich poufność (w tym tajemnicę zawodową);
- pozwala na standaryzację sposobu korzystania z narzędzi AI w całej organizacji.
Jak:Pracownik planujący korzystanie z AI, powinien opracować wewnętrzne rekomendacje/zalecenia/instrukcje dotyczące korzystania z narzędzi AI, które powinny w szczególności zawierać:
- jasne określenie, do jakich zadań można wykorzystywać narzędzie AI, a do jakich jest to zabronione;
- określenie, jakiego rodzaju informacje czy dane mogą być przekazywane do narzędzia AI;
- zasady dotyczące tworzenia zapytań (inputu), w tym techniki precyzyjnego formułowania zapytań do narzędzia AI (prompt engineering) – w celu uzyskania jak najbardziej trafnych wyników oraz uniknięcia ryzyka roszczeń;
- zasady dotyczące kontroli zawartości wejściowej (inputu);
- zasady weryfikacji i walidacji zawartości wyjściowej (outputu) generowanej przez AI;
- zasady szkolenia personelu i podnoszenia kwalifikacji/dostępności materiałów szkoleniowych dla personelu;
- zasady monitorowania korzystania z narzędzia AI (np. pod kątem nadmiernego uzależnienia od stosowania tych rozwiązań, ich poprawności, efektywności, ryzyka, jakie generują, itp.).
REKOMENDACJA NR 8: PRZEPROWADZENIE WEWNĘTRZNEGO SZKOLENIA DOTYCZĄCEGO KORZYSTANIA Z NARZĘDZIA AI.
Dlaczego: Zgodnie z art. 4 Aktu o AI podmiot stosujący zobowiązany jest do zapewniania osobom korzystającym z narzędzi AI kompetencji dotyczących AI z uwzględnieniem ich wiedzy technicznej, doświadczenia, wykształcenia i wyszkolenia oraz kontekstu, w którym systemy AI mają być przez nich wykorzystywane. Przeszkolenie osób, które mają korzystać z narzędzia AI, spowoduje efektywniejsze wykorzystanie narzędzi AI, zmniejszenie błędów oraz zwiększenie bezpieczeństwa danych. Przeszkolony personel będzie świadomy swoich obowiązków, istniejących zagrożeń i wyzwań związanych z korzystaniem z narzędzi AI, a w konsekwencji bardziej skłonny do korzystania z narzędzia AI (budowanie zaufania do AI).
Jak: Zalecamy:
- ustalić, kto będzie korzystał z narzędzia AI (własny personel/usługodawcy);
- dokonać analizy potrzeb szkoleniowych osób, które mają korzystać z narzędzia AI (ustalenie poziomu wiedzy technicznej, doświadczenia, wykształcenia, wyszkolenia itp.);
- przygotować stosowne instrukcje/materiały szkoleniowe w tym zakresie;
- przeprowadzić szkolenie – przed rozpoczęciem korzystania z narzędzia AI.
Jednostka może powierzyć realizację szkoleń podmiotom zewnętrznym lub innym podmiotom, które mają odpowiednie kompetencje.
REKOMENDACJA NR 9: DOKONYWANIE REGULARNEGO PRZEGLĄDU WEWNĘTRZNYCH ZALECEŃ/ WYTYCZNYCH DOTYCZĄCYCH KORZYSTANIA Z NARZĘDZIA AI ORAZ ICH AKTUALIZACJA W MIARĘ ROZWOJU TECHNOLOGII AI (AI COMPLIANCE)
Dlaczego: Zarówno regulacje prawne dotyczące korzystania z AI, wytyczne organów w tym zakresie, jak i funkcjonalności czy zasady korzystania z danego narzędzia AI mogą ulegać zmianie, dlatego regularne przeglądy i aktualizacje wewnętrznych wytycznych/zaleceń dotyczących korzystania z narzędzi AI ułatwią zapewnienie zgodności z obowiązującymi przepisami prawa i praktyką rynkową. Technologia AI szybko się rozwija, co powoduje pojawianie się nowych wyzwań i opcji. Aktualizowanie wytycznych/zaleceń pozwala na optymalne i bezpieczne korzystanie z narzędzia AI.
Jak: W organizacji powinien zostać wdrożony proces regularnego przeglądu wewnętrznych zaleceń/wytycznych dotyczących korzystania z narzędzia AI oraz ich aktualizacji, w szczególności określając:
- częstotliwość takich przeglądów;
- zasady i warunki ich prowadzenia;
- osobę lub osoby odpowiedzialne w organizacji za ten proces.
Wytyczne i zasady dotyczące tego procesu mogą być częścią ogólnej polityki korzystania z narzędzi AI w organizacji.
REKOMENDACJA NR 10: ORGANIZOWANIE REGULARNYCH WEWNĘTRZNYCH SZKOLEŃ DOTYCZĄCYCH KORZYSTANIA Z NARZĘDZIA AI.
Dlaczego: Niezależnie od obowiązków wynikających z regulacji prawnych organizowanie regularnych wewnętrznych szkoleń dotyczących korzystania z narzędzia AI jest istotne również z następujących powodów:
- pozwala na utrwalanie dobrych praktyk oraz dzielenie się doświadczeniami w zakresie korzystania z narzędzia AI;
- pozwala na prezentację nowych funkcjonalności i ewentualnych zmian w modelach AI (np. z uwagi na aktualizacje dostawcy);
- umożliwia edukację oraz rozwój kompetencji.
REKOMENDACJA NR 11: ZARZĄDZANIE INCYDENTAMI ZWIĄZANYMI Z AI ORAZ PODEJMOWANIE DZIAŁAŃ ZAPOBIEGAWCZYCH NA PRZYSZŁOŚĆ.
Dlaczego: Regulacje prawne, takie jak Akt o AI, RODO, przepisy krajowe wdrażające dyrektywy NIS 2 czy DORA (jeśli dotyczy), wymagają od organizacji w określonych przypadkach raportowania incydentów oraz podejmowania działań naprawczych i zapobiegawczych. Incydenty związane z AI mogą prowadzić do naruszeń ochrony danych osobowych, co może wiązać się z koniecznością powiadomienia właściwego organu ochrony danych i osób, których dane dotyczą.
Jak: Jednostka powinna rozszerzyć proces zarządzania incydentami związanymi z AI oraz podejmowania działań naprawczych i zapobiegawczych.
Podsumowując, przedstawione informacje na temat wykorzystania sztucznej inteligencji wskazują na liczne korzyści, takie jak zwiększenie efektywności czy optymalizacja procesów. Jednocześnie podkreśla wyzwania związane z wdrażaniem AI, m.in. konieczność szkolenia pracowników, zapewnienia bezpieczeństwa danych oraz dostosowania infrastruktury. Korzystanie z AI niesie ze sobą ryzyko, w tym możliwość błędów w działaniu systemów, zagrożenia związane z prywatnością oraz potencjalne zagrożenia dla transparentności i odpowiedzialności jednostek publicznych. Skuteczne i bezpieczne wykorzystanie sztucznej inteligencji wymaga odpowiedniego planowania, regulacji oraz monitorowania wdrożeń i zagrożeń.